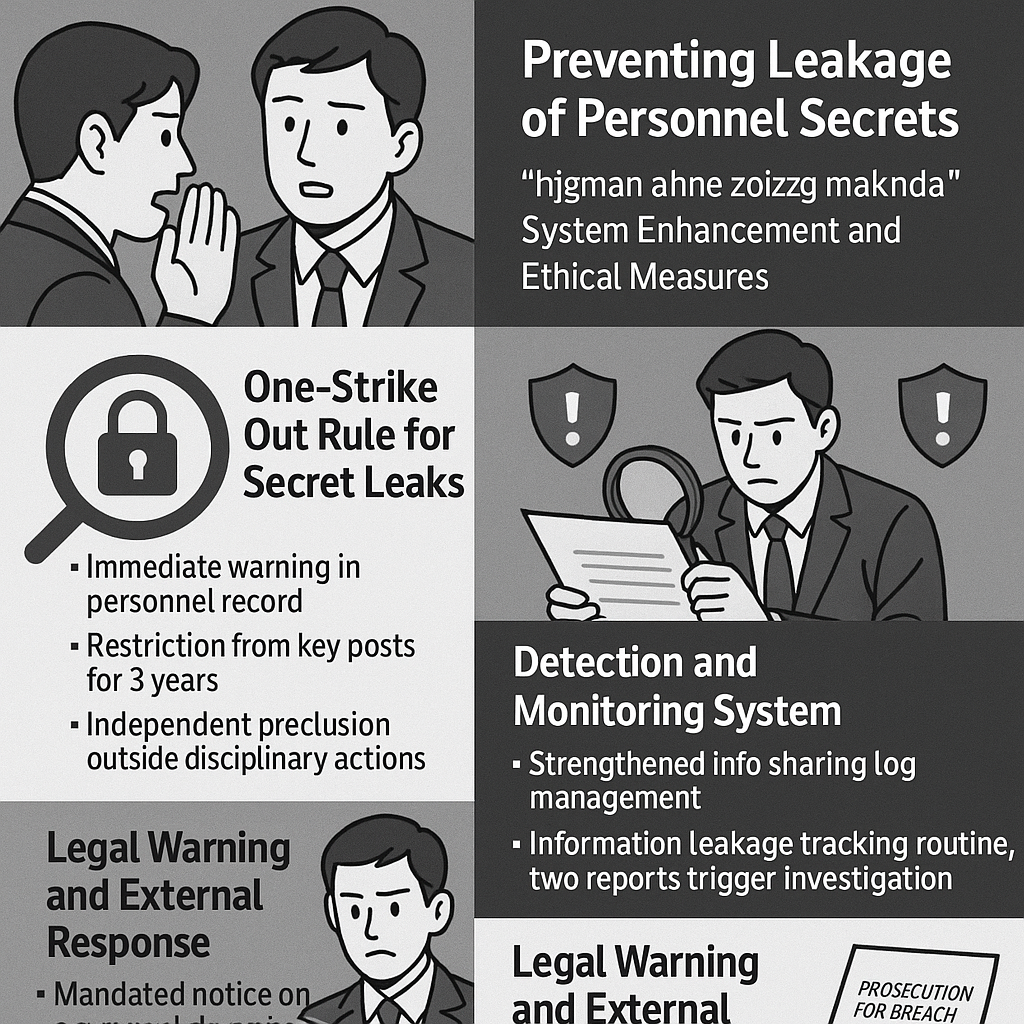
1. 문제 진단 및 현황 요약
- 내부 인사비밀 누설이 반복적으로 발생하고 있으며, 주로 인사담당자가 지인 또는 특정 계열과 사적 공유하는 형태
- 누설자는 보통 “형만 알고 있어”, “사실 나도 몰랐는데” 식으로 내부정보를 권력처럼 행사하며 누설
- 문제는 누설 후 제재가 약하거나 오히려 감사실 등 주요부서 배치로 인사 신호가 왜곡되는 현상
- 개인정보 보호 차원이 아닌, 조직 기강 및 공정성 차원에서 심각한 리스크로 축적되고 있음
2. 개선 필요성과 목표 설정
- 인사 관련 비공개 정보 유출은 단순 실수가 아닌 신뢰 파괴 행위로 간주
- 명확한 징계기준과 후속배치 제한 규정으로 인사누설을 조직 차원에서 ‘리스크’로 공식화
- 유출 방지 및 탐지체계를 갖춘 이중 통제 구조 확립
3. 핵심 개선방향 및 제도 구성요소
① 인사비밀 누설 1스트라이크 아웃 제도 도입
| 항목 | 개선내용 |
| 인사비밀 1회 유출 시 인사기록 등록 | • 유출 여부 확인 시 즉시 인사기록부에 경고 등급 등재 |
| 향후 3년간 주요보직 배치 제한 규정 명문화 | • 경영지원본부장, 기획조정실장, 감사실장, 인사담당팀장, 경영기획팀장, 감사팀장 등 핵심 민감직군 배제 |
| 징계와 별개로 제도적 사전 배제장치로 운영 | • 사규상 징계 기준과는 독립적이되 내부 규정으로 강력히 제한 |
② 내부감시 및 누설 탐지체계 구축
| 항목 | 개선내용 |
| 인사정보 공유 로그 관리시스템 강화 | • 인사정보 접근·수정·전달 로그를 자동 기록 • 로그 검토는 감사실에 위임하여 분기별 확인 |
| 인사정보 유출 감지조사 프로토콜 도입 | • 정보 확산 경로 추적용 ‘누설 확인 루틴’ 설계 • 최초 2인 이상 제보 시 조사 착수 가능 |
| 유출자 대상 이중 서약서 작성 제도화 | • 인사 보직 시 ‘비공개 정보 누설 시 징계 및 직위 제한’에 대한 서약서 별도 보관 |
③ 법적 고지 및 외부 대응 루트 확보
| 구분 | 부여 기준 예시 |
| 개인정보보호법 및 형법 위반 고지제 도입 | • 인사 관련 문서에는 항상 "정보 유출 시 관련법에 따라 형사 고발 가능" 문구 삽입 |
| 외부 유출 적발 시 검찰고발 검토 루틴 마련 | • 조직 차원의 외부 리스크 대응을 위해 법률자문단과 연계 |
| 유출자 비공개 내부 명단 관리 | • 향후 감사, 복무, 승진 평가 시 참고자료로 감사실이 별도 관리 |
4. 기대되는 변화와 효과
- 인사담당자에 대한 인식 및 책임 수준 향상
- 정보 보유를 통한 내부 권력화 시도 차단 및 동기 제거
- 조직 전반의 윤리 기준 강화 및 통제 가능성 확보
- 향후 외부 감사, 민원, 언론 등으로 인한 조직 타격 사전 차단
5. 단기 성과 전략
| 단계 | 주요 내용 | 대상 |
| 1개월차 | 유출 사례 조사 및 위험직위 목록 확정 | 인사담당팀 + 감사실 |
| 2개월차 | 내부 고지문구 및 로그관리 체계 강화 설계 | 정보보안 담당 |
| 3개월차 | 1스트라이크 아웃제 및 제한직위 규정 작성 | 인사담당팀 |
| 4개월차 | 법률자문단과 위반 사례 대응루트 확정 | 감사실 + 변호인단 |
| 5~6개월차 | 서약제 도입, 첫 로그 점검 및 모니터링 결과 정리 | 감사실 주도 운영 |
※ 시급성 : 당장 위법 리스크나 민원으로 연결되진 않지만, 반복되면 조직신뢰도, 인사불신, 정보통제력 상실로 이어짐, 인사권자(원장)의 리더십까지 훼손될 수 있는 정치적 리스크 요인이므로, 지금 제도화하여 후속 차단이 필요
| 1 | 2 | 3 | 4 |
| 급하면서 중요함 | 급하면서 중요하지 않음 | 급하진 않지만 중요함 | 급하지도 중요하지도 않음 |
| ( ) | ( ) | ( ○ ) | ( ) |
'경영기획 > 인사혁신 Note' 카테고리의 다른 글
| 013. 현업참여형 채용구조 및 책임기반 합의형 도입 (0) | 2025.07.08 |
|---|---|
| 012. 임금피크 인력의 전문위원 활용 및 권역별 정책지원 체계 설계 (2) | 2025.07.07 |
| 008. 과거 인사 적폐 구조 해소를 위한 제도 고도화 전략 (1) | 2025.07.03 |
| 006. 공정한 순환배치제도 재설계 (1) | 2025.07.02 |
| 005. 채용정례화 및 수시채용 결합형 인력수급전략 제도 설계 (0) | 2025.07.02 |